유엔 “北 외화수입 절반 해킹자금”
전문가 “AI가 해커 공격 돕고 있어”
“北, 韓사이트 공격거점 악용 정황”
국내 거쳐 일반 접속 위장해 공격
북한 연계 추정 해커들이 글로벌 점유율 1위의 가상화폐 거래소 바이낸스에서 63억달러(약 8조4000억원)를 탈취한 시간은 약 20분에 불과했다. 과거 여러 차례 가상화폐 거래소 해킹으로 ‘외화벌이’를 해온 북한이 세계 최대 거래소를 공격할 정도로 향상된 역량을 보여주면서 우려가 커지고 있다.
지난달 31일(현지시간) 미국 월스트리트저널(WSJ) 등에 따르면 아랍에미리트(UAE) 아부다비의 바이낸스 보안팀이 해킹을 인지한 것은 지난달 29일 오후 11시20분(미 동부시간 29일 오후 4시20분)이다. 즉시 고위 임원진을 포함한 약 100명의 위기대응팀이 긴급 화상회의를 했으나 이들은 계좌에서 자산이 20여분간 실시간으로 빠져나가는 모습을 공포 속에서 속수무책으로 지켜볼 수밖에 없었다.

미 연방수사국(FBI)은 북한 해커그룹 라자루스의 산하 조직인 트레이더트레이터의 소행으로 지목했다. 북한의 흔적은 탈취 자금의 이동 경로에서도 드러났다. 블록체인 분석업체 체이널리시스는 바이낸스에서 빠져나간 자금이 지난 9월 발생한 북한 연계 그룹의 비트겟 해킹 사건과 연결된 사실을 포착했다.
자금세탁 방식도 한층 진화했다. 서로 다른 해킹 사건에서 나온 돈이 실제로 같은 지갑으로 모인 것으로 나타났다. 해킹 준비와 실행에서도 북한 연계 조직의 과거 공격과 유사한 특징이 발견됐다. 블록체인 분석업체 TRM랩스에 따르면 공격자는 범행 최소 36시간 전부터 준비 작업을 시작했는데, 자금 출처를 추적하기 어렵게 만드는 서비스인 ‘토네이도캐시’에서 소액을 꺼내 공격에 사용할 지갑으로 옮긴 것으로 나타났다. 또한 신속한 공격을 위해 가상자산 거래에서 필요한 승인 서명을 미리 확보해 한꺼번에 실행하는 방식도 사용했다.
체이널리시스에 따르면 지난해 북한 해커들은 약 20억달러(약 2조7000억원)의 가상화폐를 탈취한 것으로 추정됐다. 지난해 전체 탈취액의 약 60%에 달한다. 유엔 안전보장이사회는 2017∼2023년 북한 소행 추정 가상화폐 기업 공격이 총 58건, 피해액은 약 30억달러이며, 북한 외화 수입의 절반 수준이라고 분석했다.
2022년 라자루스는 블록체인 기반 게임 네트워크인 로닌 네트워크에서 약 6억2000만달러를 훔쳤다. 트레이더트레이터는 2024년 일본 가상화폐 거래소 DMM비트코인에서 3억800만달러, 지난해 2월 바이비트 거래소에서 15억달러를 탈취한 바 있다.
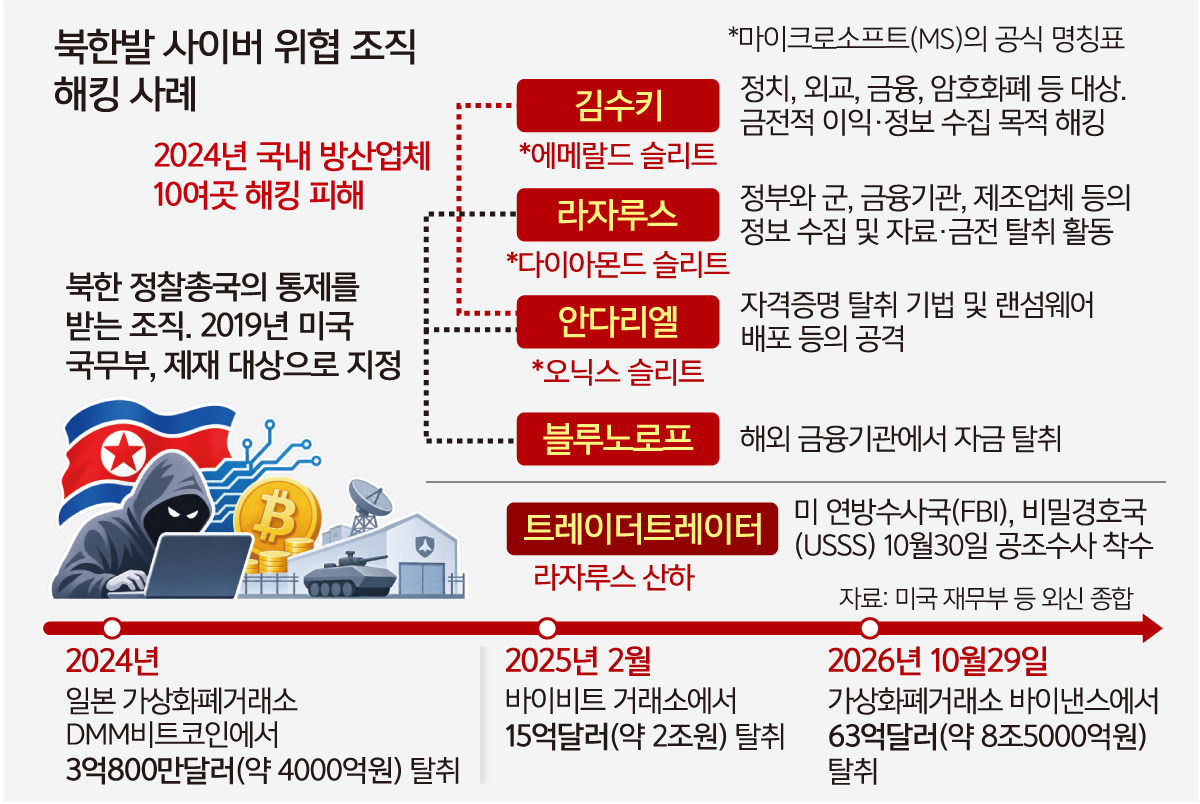
라자루스가 국내 학회와 언론사 등의 웹사이트를 사이버 공격의 통신 거점으로 활용했을 가능성도 제기됐다. 글로벌 보안업체 카스퍼스키가 최근 공개한 보고서에 따르면 대한산부인과학회 홈페이지의 하위 주소 등이 악성코드 ‘클라이언트허브’ 명령제어(C2) 서버 목록에 포함됐다. 또한 라자루스는 침투한 정상 웹사이트를 활용해 악성 통신을 일반적인 인터넷 접속처럼 위장했다고 카스퍼스키가 분석했다.
전문가들은 최근 인공지능(AI)의 발달로 북한의 해킹 위협이 더욱 커질 것이라고 경고했다. 사이버보안업체 스텔스몰의 사이먼 최 최고기술책임자(CTO)는 영국 파이낸셜타임스(FT)에 “AI가 해커들의 보안 취약점 탐색과 공격 자동화를 돕고 있다”고 말했다.

Copyright ⓒ 세계일보. 무단 전재 및 재배포 금지